Minecraft-Skins und 3D-Modelle erstellen

Da ich einen eigenen Minecraft-Skin erstellen wollte, war ich auf der Suche nach einem passenden Editor. Dabei bin ich auf Blockbench gestoßen. Hierbei handelt es sich um einen Editor für Low-Poly-Modelle, also 3D-Modelle mit einer vergleichsweise geringen Anzahl an Polygonen. Neben der Modellierung bietet die Anwendung Werkzeuge zum Zeichnen von Texturen und zum Erstellen von Animationen.
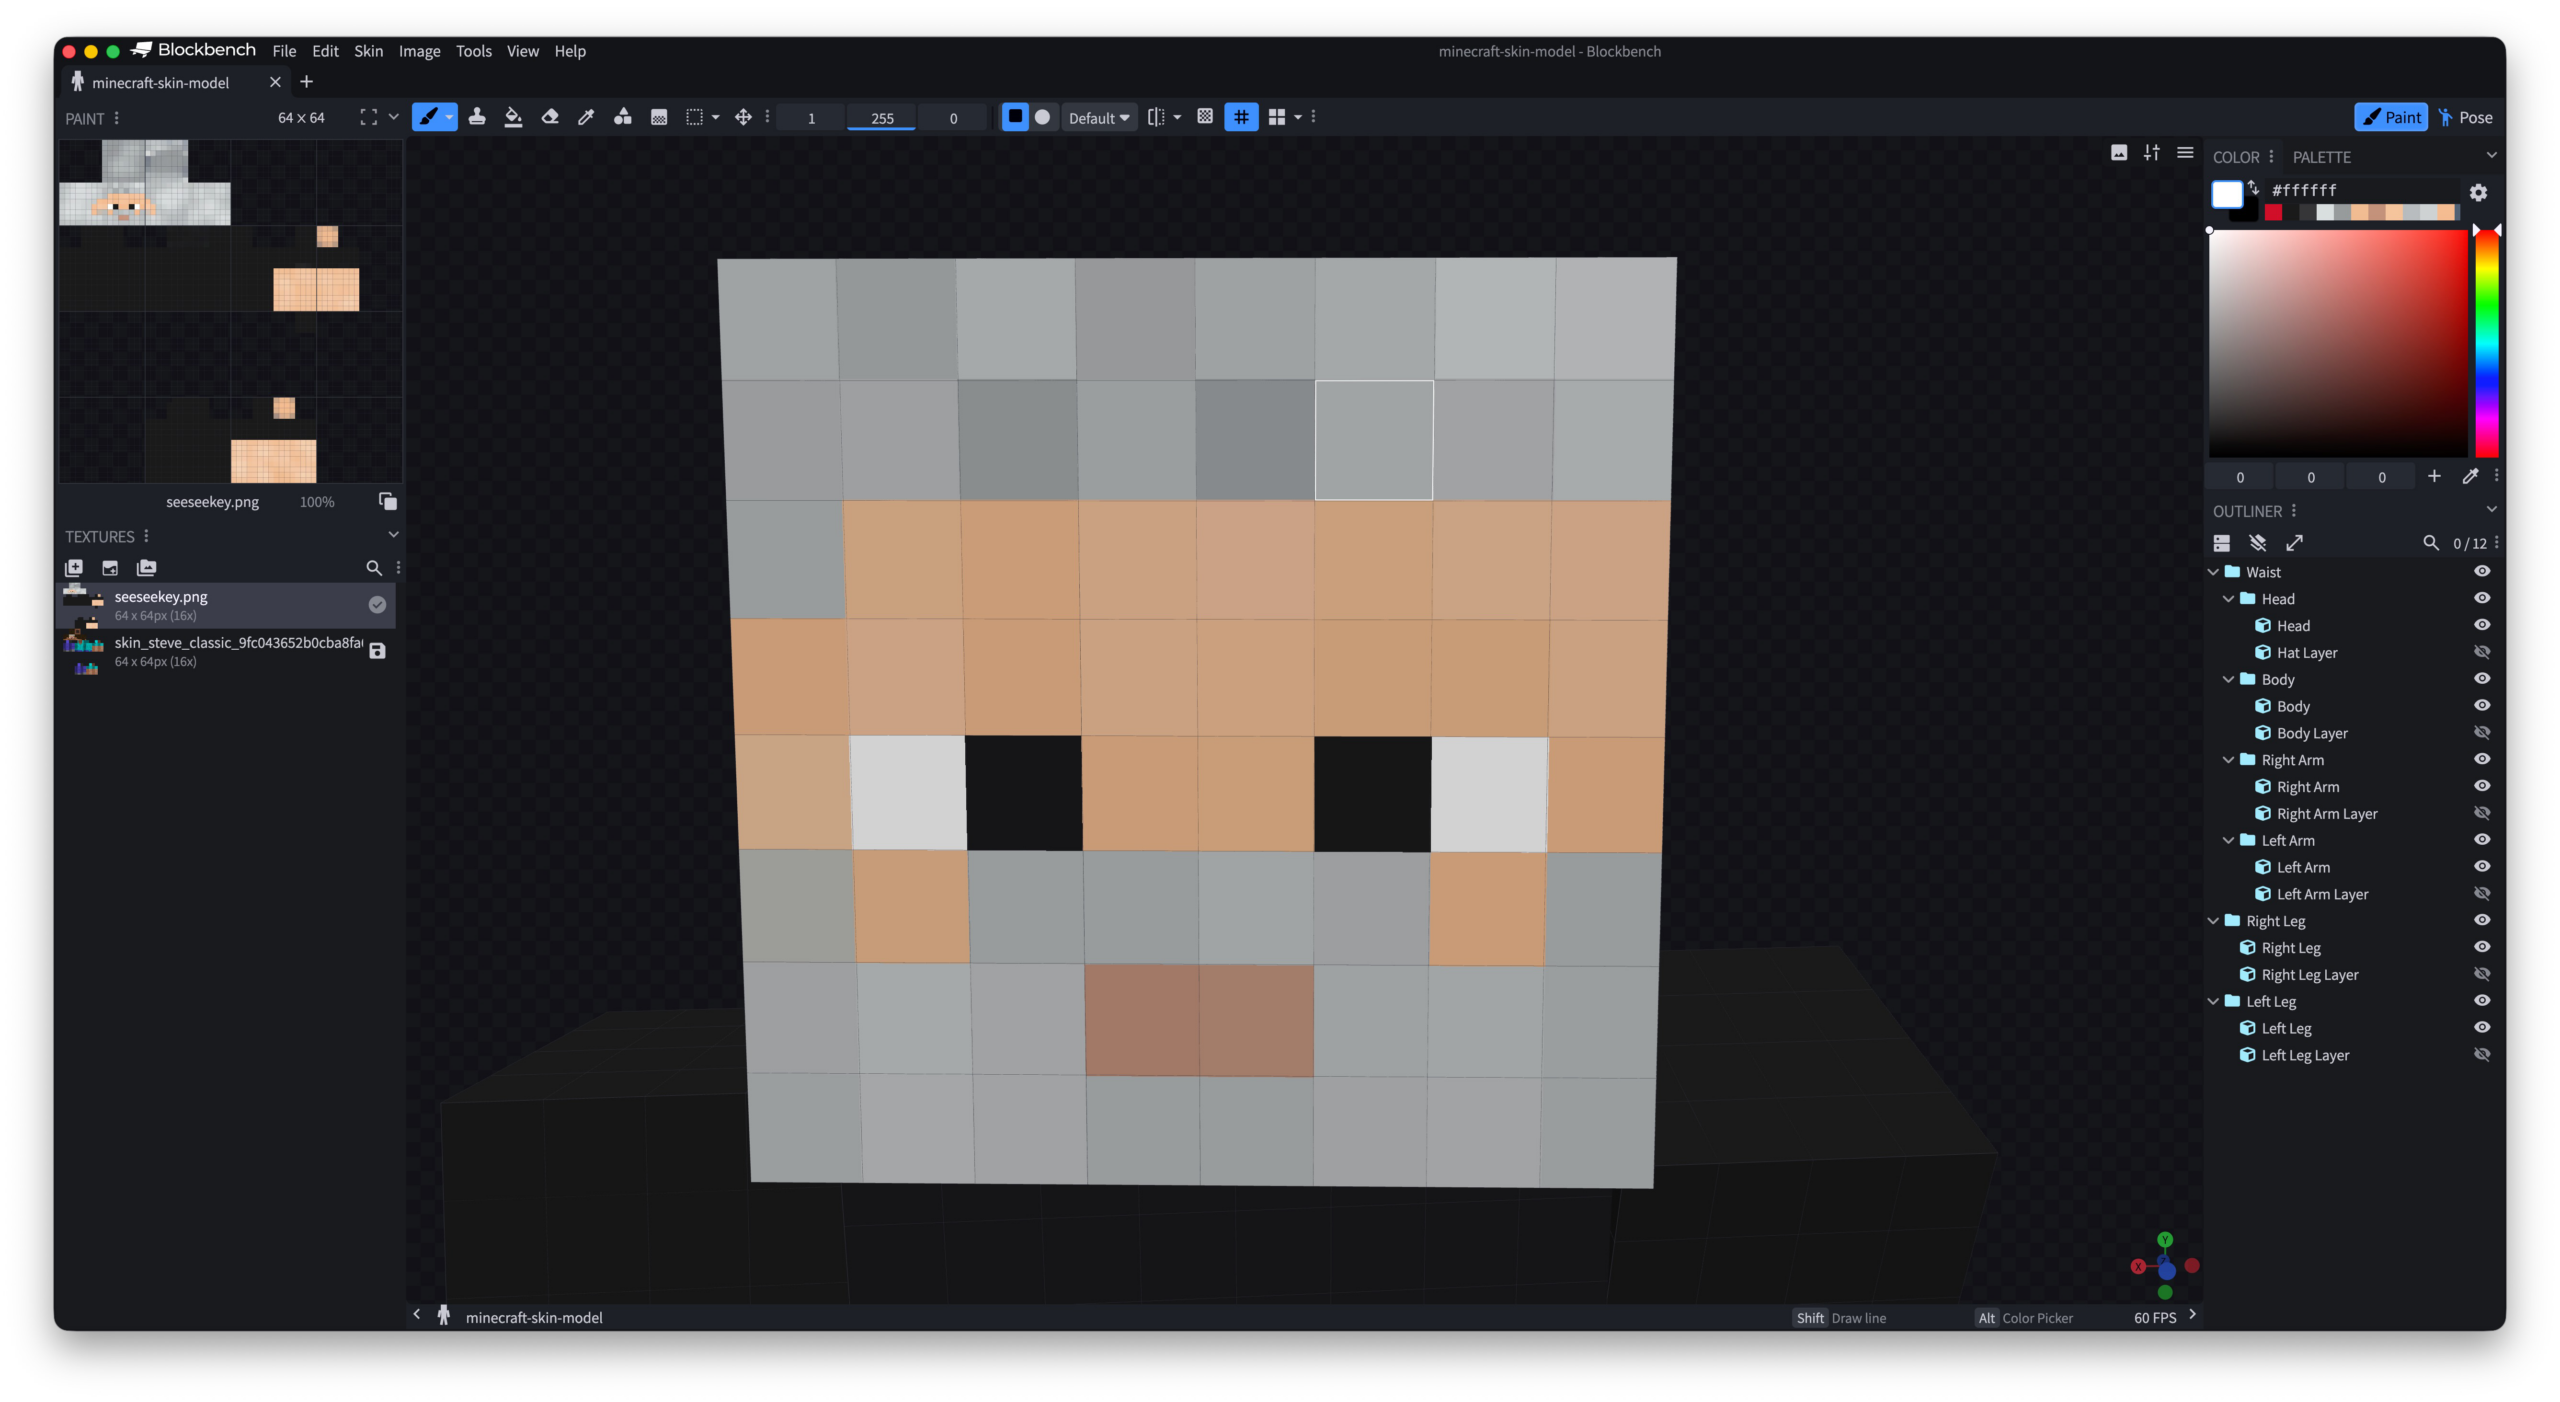
Blockbench unter macOS

Für Minecraft-Skins verfügt Blockbench über einen eigenen Bearbeitungsmodus. Unterstützt werden sowohl das klassische Spielermodell mit breiten Armen als auch die Variante mit schmalen Armen. Zwischen den beiden Varianten kann der Editor ebenfalls konvertieren. Praktisch ist hierbei, dass direkt auf dem dreidimensionalen Modell gezeichnet werden kann. Alternativ lässt sich die flache Textur in der 2D-Ansicht bearbeiten. So ist unmittelbar sichtbar, an welcher Stelle der Figur die einzelnen Pixel landen. Besonders bei Übergängen zwischen den Seiten eines Körpers erleichtert dies die Arbeit gegenüber der ausschließlichen Bearbeitung in einem gewöhnlichen Bildeditor.

Über die Skin-Bearbeitung hinaus können mit Blockbench unter anderem Modelle für die Java- und Bedrock-Edition von Minecraft erstellt werden. Auch allgemeine Low-Poly-Modelle lassen sich bearbeiten. Ein integrierter Animationseditor und ein Plugin-System ergänzen den Funktionsumfang. Die Anwendung steht für macOS, Linux und Windows zur Verfügung. Daneben existiert eine Web-Version, welche direkt im Browser genutzt werden kann.

Blockbench ist freie Software und unter der GPL in Version 3 lizenziert. Der Quellcode ist auf GitHub zu finden.
PHP2Shell-Mitigation unter Ubuntu anwenden

Mit PHP2Shell wurden zwei kritische Sicherheitslücken in PHP bekannt, welche unter den Kennungen CVE-2026-109618 und CVE-2026-109619 geführt werden. Sie ermöglichen unter bestimmten Bedingungen die Ausführung beliebigen Codes auf betroffenen Servern.

Canonical hat entsprechende Sicherheitsupdates für Ubuntu veröffentlicht. Um die Sicherheitslücken zu schließen, sollte das System aktualisiert werden:

apt update
apt upgrade

Alternativ kann die Aktualisierung gezielt über den Ubuntu-Pro-Client angestoßen werden:

pro fix USN-8948-1

Ob die beiden Sicherheitslücken bereits geschlossen sind, lässt sich mit folgenden Kommandos einzeln überprüfen:

pro fix --dry-run CVE-2026-109618
pro fix --dry-run CVE-2026-109619

Dabei ist auf die konkrete Ausgabe zu achten. Da der Dry-Run auch eine erfolgreiche Aktualisierung simuliert, bedeutet eine Meldung über eine behobene Sicherheitslücke nicht zwangsläufig, dass das Update bereits installiert wurde. Eine entsprechende Bestätigung liefert die Meldung:

The update is already installed.

Über den Ubuntu-Sicherheitshinweis von Canonical lassen sich beide Sicherheitslücken auch gemeinsam überprüfen:

pro fix --dry-run USN-8948-1

Die Ausgabe des Kommandos gibt entsprechende Auskunft:

USN-8948-1: PHP vulnerabilities
Associated CVEs:
 - https://ubuntu.com/security/CVE-2026-109618
 - https://ubuntu.com/security/CVE-2026-109619

Fixing requested USN-8948-1
1 affected source package is installed: php8.5
(1/1) php8.5:
A fix is available in Ubuntu standard updates.
The update is already installed.

✔ USN-8948-1 is resolved.

Nach dem Update müssen die betroffenen PHP-Dienste gegebenenfalls neu gestartet werden, damit die aktualisierten Versionen verwendet werden.

Raspberry Pi Imager

Wer ein Betriebssystem für einen Raspberry Pi auf eine SD-Karte oder einen anderen Datenträger schreiben möchte, kann hierfür den offiziellen Raspberry Pi Imager nutzen. Die Anwendung übernimmt dabei nicht nur das Schreiben des Images, sondern vereinfacht auch die Auswahl und Vorkonfiguration des gewünschten Systems.

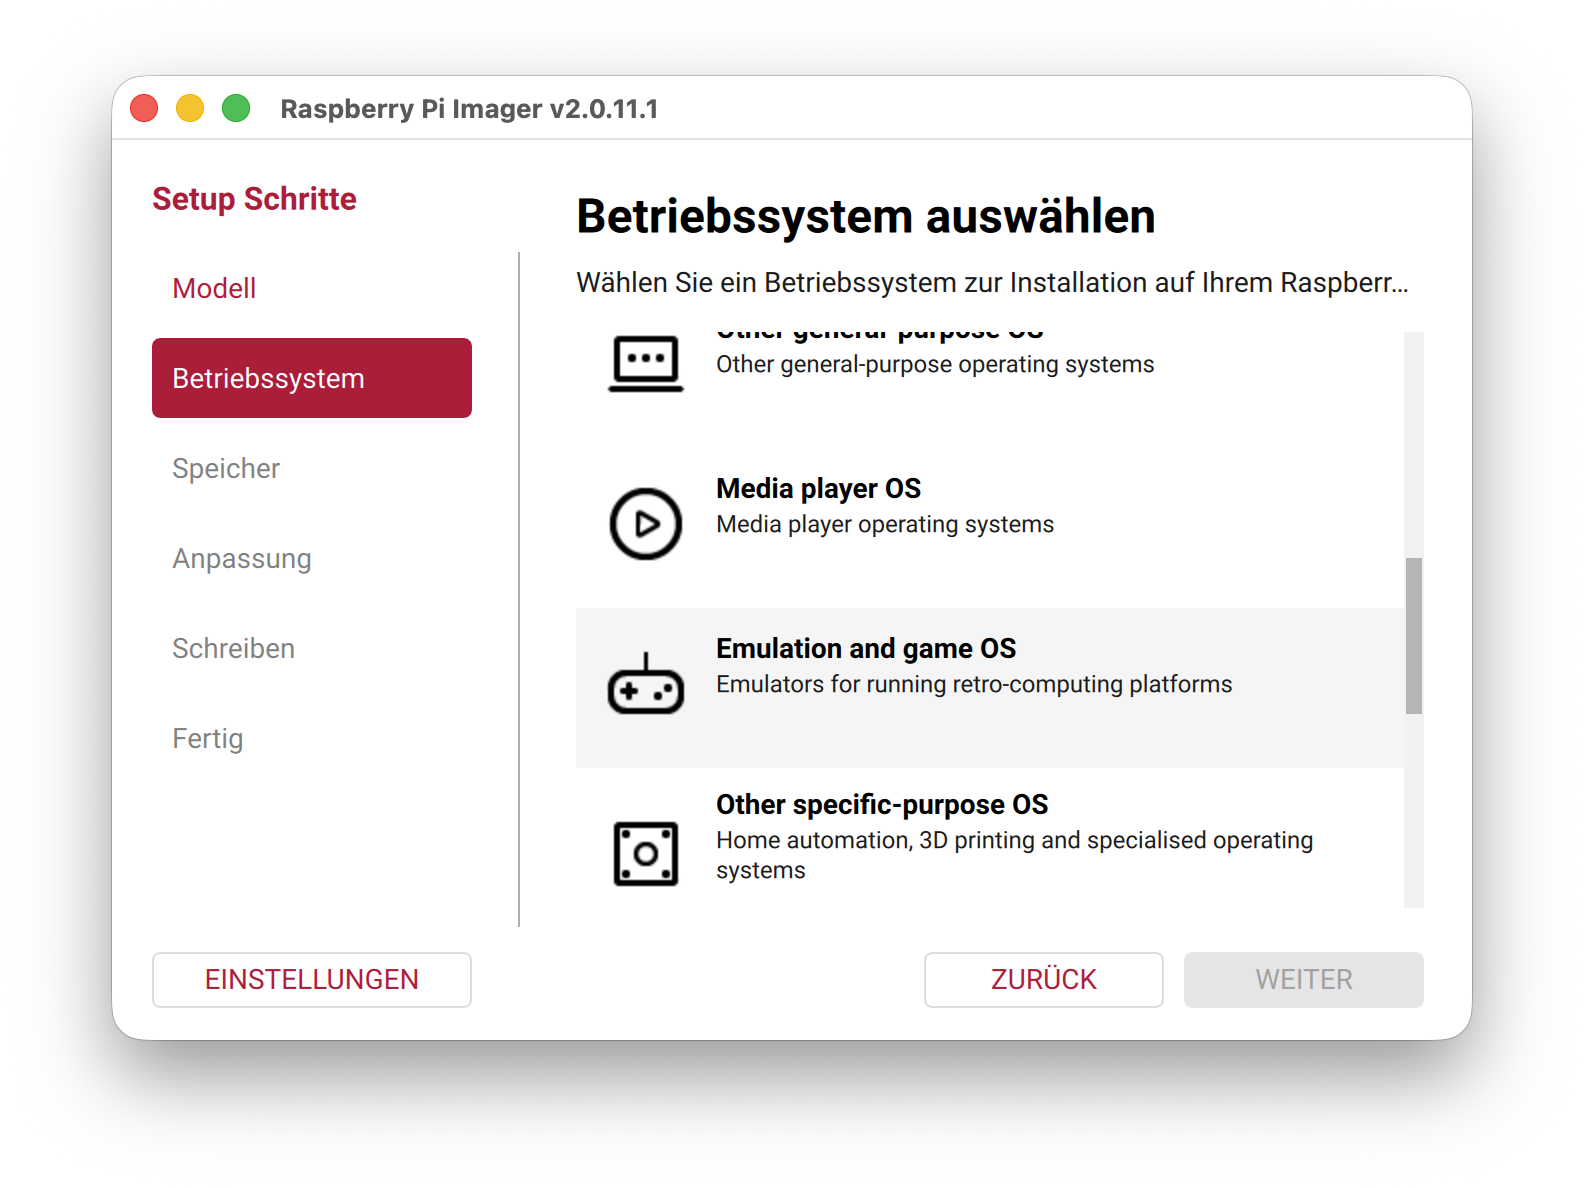
Der Raspberry Pi Imager

Nach dem Start wird im ersten Schritt das verwendete Raspberry Pi-Modell ausgewählt. Anschließend kann das gewünschte Betriebssystem festgelegt werden. Neben den unterschiedlichen Varianten von Raspberry Pi OS stehen dort auch eine Reihe weiterer Systeme zur Verfügung. Alternativ kann über die Option Use Custom ein bereits heruntergeladenes Image ausgewählt werden.

Im letzten Schritt muss der Zieldatenträger, beispielsweise eine SD-Karte oder ein USB-Datenträger, ausgewählt werden. Vor dem eigentlichen Schreiben bietet der Imager bei unterstützten Betriebssystemen zusätzliche Möglichkeiten zur Konfiguration.

So können unter anderem Hostname, Benutzername und Passwort, Zeitzone und Tastaturlayout sowie die WLAN-Verbindung bereits vor dem ersten Start festgelegt werden. Daneben können SSH und Raspberry Pi Connect aktiviert werden. Für SSH kann neben der Anmeldung mittels Passwort auch direkt ein öffentlicher SSH-Schlüssel hinterlegt werden.

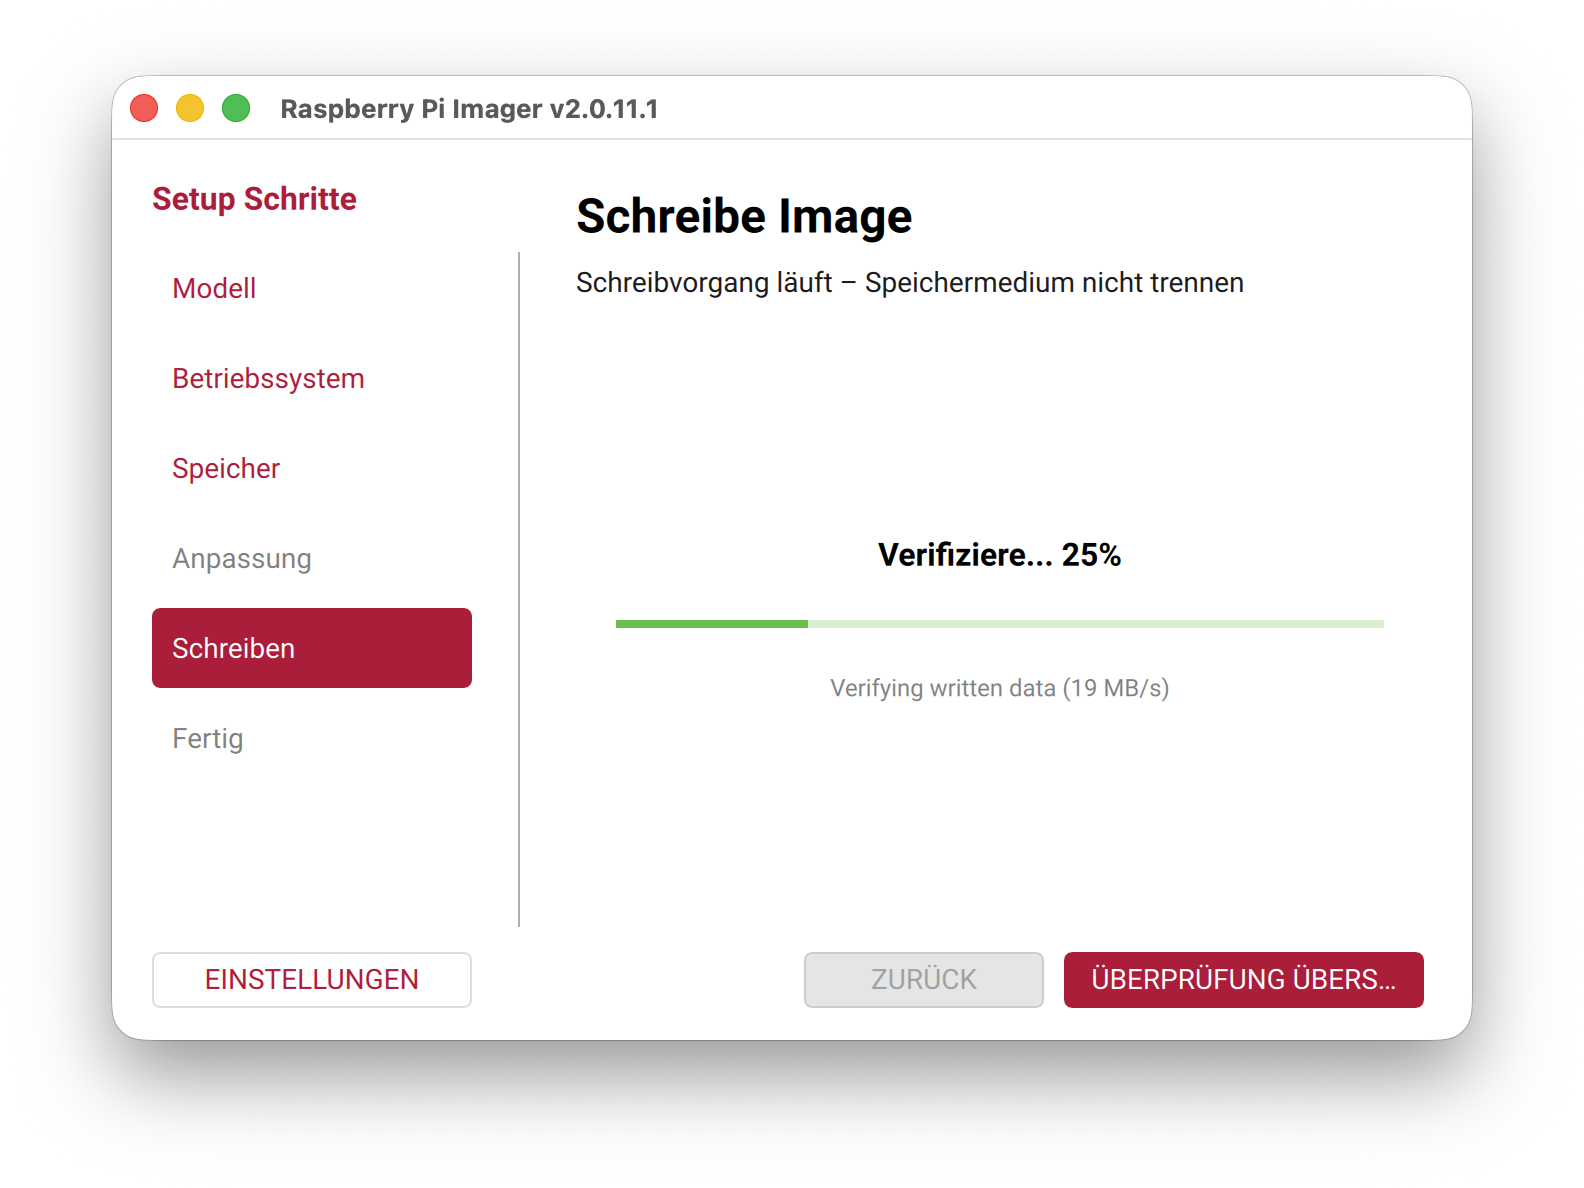
Das geschriebene Image wird verifiziert

Damit eignet sich der Imager, insbesondere für sogenannte Headless-Installationen. Ein Raspberry Pi kann damit vorbereitet werden, ohne ihn für die Ersteinrichtung zunächst an Bildschirm und Tastatur anschließen zu müssen. Nach dem Schreiben der SD-Karte reicht es im Idealfall aus, diese einzulegen und den Raspberry Pi zu starten. Anschließend ist das System bereits über das Netzwerk erreichbar.

Der Raspberry Pi Imager steht für macOS, Linux und Windows zur Verfügung. Der Raspberry Pi Imager ist freie Software unter der Apache License.

Webradio tageweise aufzeichnen

Webradio-Streams lassen sich mit FFmpeg nicht nur aufzeichnen, sondern bereits während der Aufnahme automatisch in einzelne Dateien aufteilen. So kann beispielsweise für jeden Kalendertag eine eigene MP3-Datei erzeugt werden. Für die Aufzeichnung kann ein kleines Shellskript verwendet werden:

#!/bin/bash
ffmpeg \
    -hide_banner \
    -loglevel warning \
    -i "https://stream.example.org" \
    -c copy \
    -f segment \
    -segment_atclocktime 1 \
    -segment_time 86400 \
    -strftime 1 \
    "/home/user/webradio/%Y-%m-%d.mp3"

Der Stream wird hierbei kontinuierlich aufgezeichnet und automatisch in Dateien mit einer Länge von jeweils einem Kalendertag aufgeteilt.

SSH-Schlüssel auf einer Storage Box von Hetzner installieren

Die Storage Boxen von Hetzner werden unter anderem gerne für Backups von Servern genutzt. Damit ein solchen mit entsprechenden Werkzeugen wie Restic erstellt werden können, ist meist ein SSH-Zugang vonnöten. Um den öffentlichen Schlüssel des Servers auf die Storage Box zu übertragen, kann folgender Befehl genutzt werden:

cat ~/.ssh/id_ed25519.pub  | ssh -p23  install-ssh-key

Nach der Abfrage des Passwortes für die Storage Box wird der Schlüssel übertragen und damit automatisch beim Aufbau einer SSH-Verbindung genutzt.