Nethack-Server im Browser

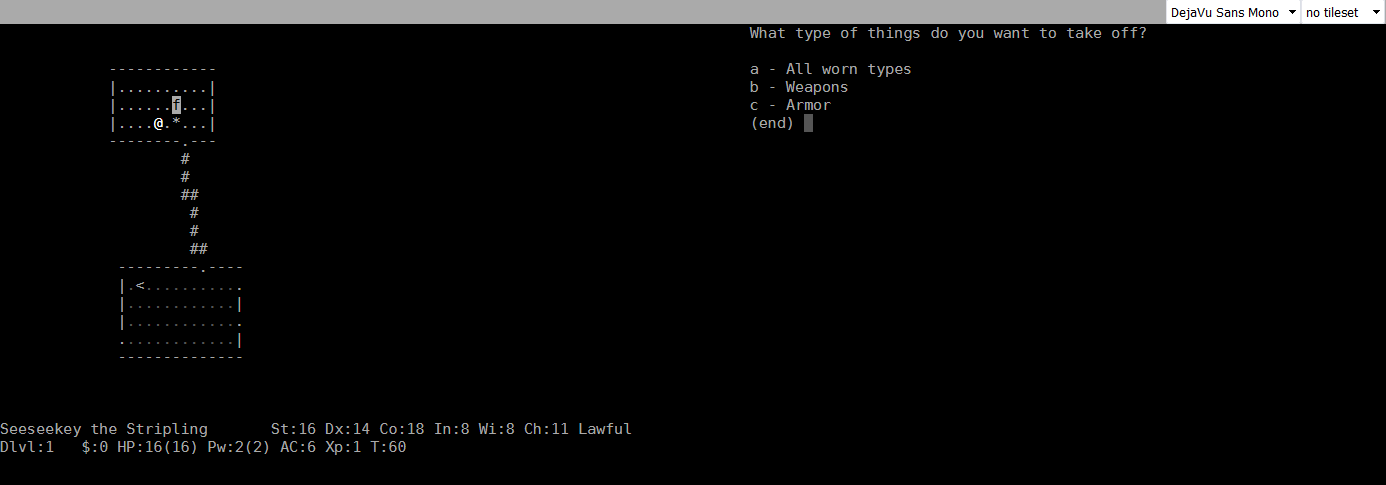
Nethack, einer der Klassiker des Roguelike, spielt man normalerweise im Terminal. Doch das muss nicht so sein, wenn man sich eines Nethack-Servers bedient. Einer der bekannteren Nethack-Server ist der alt.org Server. Der Server bietet unterschiedliche Nethack-Versionen und die Terminal-Emulation läuft komplett im Browser. Nach der Registrierung, kann man nicht nur auf dem Server spielen, sondern auch anderen Spielern beim Spiel zuschauen.

Nethack auf alt.org/nethack/

Neben dem Spiel im Browser bietet der Server noch einen anderen Vorteil – die sogenannten Bones files. Stirbt ein Spieler, so kann es passieren das die aktuelle Ebene, mitsamt seines Skelettes und seines Inventars in einem Bone file gespeichert wird. Wenn man nun spielt, betritt man ab und an ein solches Bone file und findet die Hinterlassenschaften eines anderen Spielers. So kommt ein wenig Multiplayer-Gefühl im Singleplayer-Nethack auf.

Gogs hinter einem Reverse Proxy betreiben

Gogs ist ein Git-Service welcher eine ähnliche Funktionalität wie der bekannte Dienst GitHub zur Verfügung stellt. Standardmäßig läuft der Dienst auf dem Port 3000. Möchte man ihn über die normalen Ports für HTTP (80) bzw. HTTPS (443) erreichbar machen, kann man hierfür einen Reverse Proxy nutzen. Dafür eignen würde sich zum Beispiel Nginx, der im ersten Schritt auf dem Server installiert werden muss:

apt-get install nginx

Anschließend wird die Konfiguration angelegt:

nano /etc/nginx/sites-available/example

In diesem Fall befasst sich die Konfiguration mit der verschlüsselten Kommunikation per HTTPS und der Weiterleitung von unverschlüsselten Verbindung in Richtung der verschlüsselten Verbindung.

server {
        listen 80;
        listen [::]:80;

        server_name example.com;

        return 301 https://$host$request_uri$is_args$args;
}

server {
    listen 443;
    listen [::]:443 default_server;

    ssl on;
    ssl_certificate        /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key    /etc/letsencrypt/live/example.com/privkey.pem;

    server_name example.com;

    client_max_body_size 500m;

    location / {
        proxy_pass https://localhost:3000;
    }
}

Nachdem die Konfiguration für Nginx hinterlegt ist, wird die Standardkonfiguration entfernt und ein symbolischer Link für die neue Konfiguration erstellt. Anschließend wird Nginx neugestartet, damit die geänderte Konfiguration wirksam wird:

rm /etc/nginx/sites-enabled/default
ln -s /etc/nginx/sites-available/example /etc/nginx/sites-enabled/example
service nginx restart

Nach der Anpassung der Nginx-Konfiguration, muss die app.ini (sie befindet sich im gogs/custom/conf/ Ordner) von Gogs angepasst werden und dort die neue ROOT_URL ohne zusätzlichen Port angegeben werden. Anschließend kann auf Wunsch, per Firewall, der Port 3000 für Zugriffe von außen gesperrt werden.

Aktivieren Sie JavaScript um das Video zu sehen.
Video-Link: https://seeseekey.net/archive/118039

PHP mail()-Funktion unter Ubuntu aktivieren

Wenn man einen eigenen Server betreibt und die mail()-Funktion von PHP benutzen möchte, so benötigt man auf dem Server einen Mail Transfer Agent kurz MTA. Über diesen MTA versucht die mail()-Funktion ihre Mails zu versenden. Ist kein MTA auf dem System installiert, schlägt der Versand von Mails fehlt. Nun ist es bei vielen Servern nicht gewünscht, einen vollwertigen MTA zu installieren. Abhilfe schafft hier der Nullmailer welcher mittels:

apt get install nullmailer

installiert werden kann. Nullmailer leitet die Mails, an einen Mailserver der Wahl weiter. Dazu muss er konfiguriert werden:

nano /etc/nullmailer/remotes

In dieser Datei wird der Mailserver mit seiner Konfiguration eingestellt:

mail.example.com smtp --port=587 --starttls --user=nutzername --pass=geheim

Nutzt man einen Mailserver mit einem selbstsignierten Zertifikat benötigt eine weitere Option:

mail.example.com smtp --port=587 --starttls --user=nutzername --pass=geheim --insecure

Anschließend sollte der Mailversand ohne Probleme funktionieren. Schlägt er trotzdem fehl, findet man genauere Informationen im Syslog unter /var/log/syslog.

Mono-Probleme auf dem Raspberry Pi

Auf einem meiner Raspberry Pi-Rechner läuft eine in Mono geschriebene Server-Applikation. Damit die Server-Applikation funktionierte benötigte sie natürlich die Mono Runtime. Diese kann unter Raspbian einfach mittels des Kommandos:

apt-get install mono-runtime

installiert werden. Als ich die Serverapplikation nach der Installation von Mono ausführen wollte erhielt ich allerdings folgende Fehlermeldung:

Missing method .ctor in assembly Melinda.dll, type System.Runtime.CompilerServices.ExtensionAttribute
Can't find custom attr constructor image: Melinda.dll mtoken ...

Dieses Problem ließ sich durch die Installation der Bibliothek libmono-system-core4.0-cil beheben:

apt-get install libmono-system-core4.0-cil

Im Anschluss erhielt ich bei einem erneuten Startversuch eine weitere Fehlermeldung:

Grapevine.Exceptions.Server.UnableToStartHostException occurred
An error occured when trying to start the Grapevine.Server.RestServer

In diesem Fall kam die Fehlermeldung vom REST-API Framework Grapevine. Allerdings war der Fehler nicht wirklich in der Bibliothek zu finden. Stück für Stück kamen weitere Fehlermeldungen wie diese:

System.Reflection.ReflectionTypeLoadException: The classes in the module cannot be loaded.

zustande. Nach einiger Recherche war klar: auch in diesem Fall fehlten weitere Abhängigkeiten aus dem Mono-Framework. In diesem Fall half die Holzhammermethode; die Installation des kompletten Mono-Frameworks. Dazu wurde das Paket mono-complete mittels:

apt-get install mono-complete

installiert. Dieses nimmt ein paar mehr Megabyte als das Runtime-Paket in Anspruch, allerdings sind damit alle möglichen Abhängigkeiten installiert. Somit kann man sich auf die eigentliche Entwicklung und Ausführung der eigenen Applikationen konzentrieren, anstatt einer kuriosen Fehlermeldung nach der anderen hinter her zu jagen.
POD-bot zum Counter-Strike 1.6 Server hinzufügen

In den letzten Tagen gab es zwei Artikel zum Thema Counter-Strike 1.6 Server:

In diesem Artikel, der die Fortsetzung der obigen Artikel darstellt, soll es um die Installation von Bots auf dem Counter-Strike 1.6 Server gehen. Damit kann auch gespielt werden wenn auf Server mal nicht so viel los ist. Zur Installation des POD-bot wird wieder das Metamod benötigt, welches im letzten Artikel im Zusammenhang mit dem AMX Mod installiert wurde. Zur Installation laden wir den POD-bot herunter und verschieben ihn in den addons-Ordner:

wget https://seeseekey.net/wp-content/uploads/2017/04/podbot.zip
unzip podbot.zip
rm podbot.zip
mv podbot /home/counterstrike/game/cstrike/addons/podbot

Anschließend muss der POD-bot Mod aktiviert werden. Dazu editieren wir die Datei /home/counterstrike/game/cstrike/addons/metamod/plugins.ini und fügen dort folgendes hinzu:

; POD-bot
win32 addons/podbot/podbot_mm.dll
linux addons/podbot/podbot_mm_i386.so

Damit ist die Grundinstallation des POD-bot abgeschlossen. In der Datei /home/counterstrike/game/cstrike/addons/podbot/podbot.cfg kann der POD-bot nun im Einzelnen konfiguriert werden. Besonders interessant sind dabei folgende Optionen:

# passwordkey - need set as setinfo to get access to the main podbot menu.
# usage (in the below example You may need to write Your-own passwordkey
# string instead default _pbadminpw - if You changed it):
# setinfo _pbadminpw "your_password"
pb_passwordkey "_pbadminpw"

# Set the password to have access to the podbot menu on DS by 'pb menu'
# console command typed in client's admin PC or called from the binded key.
# Example of bind on Your client PC:
# bind "=" "pb menu"
pb_password "your_password"

# Switches to on/off Botchatting. <0|1>. Default is 1.
pb_chat 1

# Set the below value to 1 to enable auto kill bots if all human players
# are dead already. <0|1>. Default is 0.
pb_autokill 0

# Set the below value to delay (in seconds) autokill bots if
# autokill function is enabled (above). Default is 45.
pb_autokilldelay 45

# These lines below are adding automatically the bots to the server when
# the new game is created on the listenserver or the dedicated server
# is starting.
# As many such lines like "pb add" is here as many bots will be added
# to the server (unless You will not exceed pb_maxbots setting).
pb add 100
pb add 100

Mit dem Kommando:

setinfo _pbadminpw "your_password"

weist man sich gegenüber dem POD-bot aus und erhält administrative Rechte und kann anschließend das Kommando:

pb menu

in der Counter-Strike-Konsole nutzen um die Bots zu konfigurieren.